
Risk manager: perché la gestione del rischio a silos non regge più
Risk manager: perché la gestione del rischio a silos non regge più
Otto funzioni, otto linguaggi, un solo rischio.
Security manager, safety manager, cybersecurity officer, DPO, compliance officer, internal audit, finance, risorse umane. In molte aziende ognuno presidia bene il proprio pezzo. Il problema è che il rischio non si presenta mai a pezzi.
Un accesso non autorizzato in un magazzino è un problema di security. Se da quel magazzino escono dati dei clienti, diventa un problema di privacy. Se la notizia finisce sui giornali, un problema reputazionale. Se l’azienda non sa dimostrare di aver fatto tutto il possibile, un problema legale. Stesso evento, quattro funzioni coinvolte.
Chi tiene il filo?
Il rischio è ibrido, l’organizzazione no
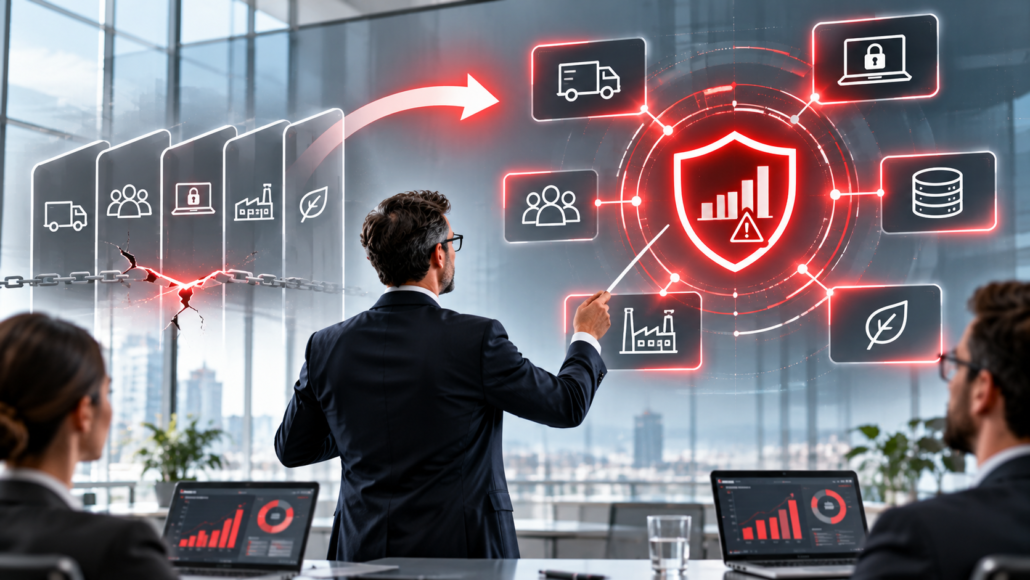
Non esiste più il rischio “solo cyber”, “solo fisico” o “solo privacy”. Il rischio di oggi attraversa più ambiti insieme e richiede risposte coordinate.
Le funzioni che lo presidiano, però, sono nate separate. Ognuna con i suoi obiettivi, i suoi indicatori, il suo budget. Ecco la mappa:
- Security manager: sicurezza fisica, prevenzione furti e intrusioni, sorveglianza, controllo accessi;
- Safety manager / HSE: sicurezza sul lavoro, dispositivi di protezione, formazione, prevenzione infortuni;
- Cybersecurity officer: protezione di sistemi e dati, difesa dagli attacchi, gestione delle vulnerabilità;
- DPO: conformità GDPR, audit, incident reporting, informative;
- Compliance officer: normative di settore, codice etico, D.lgs. 231/2001, whistleblowing;
- Internal audit: verifica dei controlli, rischi residuali, non conformità;
- Finance e controllo di gestione: rischi finanziari, allocazione delle risorse, impatto economico;
- Risorse umane: rischio comportamentale, benessere organizzativo, rischi psicosociali.
Quando queste funzioni non si parlano, il risultato non è un rischio “sotto controllo per pezzi”. È un rischio scoordinato. Doppioni dove tutti presidiano la stessa cosa. Buchi dove nessuno guarda. Conflitti quando due policy dicono cose diverse.
Il modello a silos ha funzionato. Finché il rischio era semplice
Compliance da una parte, security dall’altra, safety per conto suo. Per anni la gestione del rischio è stata questo e per anni ha retto.
Oggi produce l’opposto di ciò per cui è nato: rigidità, frammentazione, rischi duplicati o ignorati. Un incidente può nascere come un banale problema IT ed evolvere in poche ore in crisi reputazionale, sanzione, fuga di clienti. I silos non sono progettati per seguirlo.
Il paradigma che li sta sostituendo ha due riferimenti riconosciuti a livello internazionale: la norma ISO 31000 e il framework Enterprise Risk Management del COSO. Entrambi spingono nella stessa direzione. Il rischio va integrato nella governance e nei processi decisionali, non gestito a compartimenti.
La struttura che ne deriva è federata. Le competenze specialistiche restano dove sono, ma lavorano sotto una regia comune.
Non serve un capo del rischio. Serve una regia
Qui cambia il ruolo del risk manager. Non un accentratore che assorbe le decisioni altrui. Un orchestratore che costruisce un linguaggio comune e fa da referente del top management per una lettura integrata degli scenari.
In pratica, un modello di interazione efficace poggia su cinque elementi:
- Criteri di valutazione condivisi: una matrice probabilità-impatto unica per tutte le funzioni, così che “rischio alto” significhi la stessa cosa per l’IT e per le risorse umane;
- Pianificazione coordinata delle azioni correttive e preventive (CAPA);
- Tavoli interfunzionali periodici per il monitoraggio integrato;
- Allineamento tra le policy verticali e i principi generali della risk governance;
- Indicatori chiave di rischio (KRI) condivisi e aggiornati.
Nessuno di questi elementi richiede di stravolgere l’organigramma. Richiede di decidere chi tiene il filo.
Cosa cambia quando il modello funziona
I benefici si misurano su cinque piani: meno ridondanze, decisioni più tempestive, allineamento tra strategia e cultura del rischio, maggiore resilienza organizzativa, più credibilità verso l’esterno.
L’ultimo è quello che si sottovaluta di più. Una governance frammentata si vede anche da fuori: clienti, partner, investitori e autorità di controllo guardano sempre più a come un’azienda governa i propri rischi, non solo a quali rischi dichiara di avere.
Da dove partire
Non da un nuovo software. Non da un nuovo regolamento. Da tre domande:
- Quale delle otto funzioni comunica meno con le altre?
- Esiste una scala di valutazione del rischio comune, o ognuno usa la sua?
- Quando succede qualcosa di trasversale, chi convoca il tavolo?
Se alla terza domanda la risposta è “dipende”, il problema non è la competenza delle singole funzioni. È la regia.


Lascia un Commento
Vuoi partecipare alla discussione?Sentitevi liberi di contribuire!