
Comprendere Safety, Security, Cyber e rischio finanziario nelle organizzazioni
Nel risk management esiste una difficoltà evidente: i rischi sono potenzialmente infiniti.
Ogni attività umana, privata o aziendale, è esposta a eventi inattesi che possono compromettere persone, patrimonio, informazioni o stabilità economica.
Proprio per questo motivo, la schematizzazione rappresenta uno degli strumenti più importanti a disposizione del risk manager. Classificare il rischio significa comprenderlo meglio, individuarne l’origine, valutarne l’impatto e costruire strategie di tutela realmente efficaci.
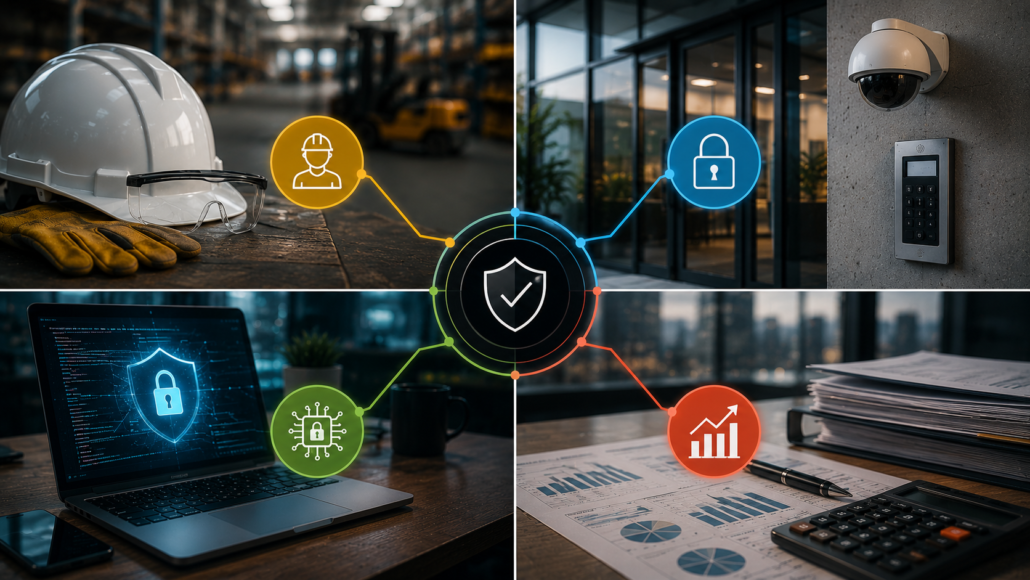
È in quest’ottica che possiamo parlare di una vera e propria “matrice del rischio”, all’interno della quale i principali rischi vengono suddivisi in quattro grandi categorie:
- Safety
- Security o Patrimoniale
- Informatico o Cyber
- Finanziario
Questa classificazione non ha soltanto una funzione teorica, ma costituisce una base operativa essenziale per qualsiasi attività di risk assessment.
Ti interessa l’argomento?
Approfondiscilo con questo articolo del nostro blog!
Safety: la sicurezza della persona e del lavoro
La categoria Safety comprende tutti i rischi che riguardano la salute e la sicurezza della persona.
In ambito privato tali rischi dipendono spesso dalle abitudini individuali, dall’esposizione ai pericoli e dalla capacità del soggetto di mantenere adeguate condizioni psicofisiche attraverso alimentazione, riposo e corretti stili di vita.
Nel contesto aziendale, invece, la Safety assume una dimensione decisamente più articolata.
La sicurezza sul lavoro è infatti regolamentata dal Testo Unico sulla Sicurezza, che definisce protocolli, standard e obblighi finalizzati alla tutela sia del lavoratore sia dei fruitori dei servizi aziendali.
In quest’ambito è possibile distinguere tre macro categorie di rischio.
Rischi per la salute
Rientrano in questa categoria tutti quei rischi derivanti dall’esposizione ad agenti nocivi o a condizioni lavorative potenzialmente dannose.
Si tratta di rischi che spesso non producono effetti immediatamente visibili, ma che possono generare nel tempo vere e proprie malattie professionali.
Un videoterminalista, ad esempio, potrebbe sviluppare problemi alla vista; un addetto alla movimentazione dei carichi danni vertebrali; un impiegato amministrativo sindromi come il tunnel carpale dovuto all’utilizzo continuativo di mouse e tastiera.
Rischi per la sicurezza
In questa categoria rientrano invece tutti quei rischi che possono provocare incidenti immediati sul lavoro.
Le cause possono essere:
- il contatto con strumenti o macchinari
- errori operativi
- negligenze
- malfunzionamenti degli apparati
In questi casi, l’evento dannoso produce un impatto immediato sulla salute del soggetto.
Rischi trasversali e organizzativi
Esistono poi i cosiddetti rischi organizzativi, spesso meno visibili ma estremamente rilevanti.
Qui entrano in gioco:
- clima aziendale
- pressione psicologica
- carichi di lavoro
- relazioni interpersonali
- gestione manageriale
È l’ambito dello stress lavoro-correlato, del mobbing, del danno biologico e del danno esistenziale.
La differenza tra stress lavoro-correlato e mobbing, ad esempio, non riguarda soltanto gli effetti sul lavoratore, ma soprattutto l’intenzionalità della condotta. Nel mobbing, infatti, la pressione psicologica viene esercitata in modo volontario e sistematico.
Security o rischio patrimoniale
La categoria Security comprende tutti i rischi che riguardano la tutela del patrimonio di un soggetto o di un’organizzazione.
Per patrimonio si intende l’insieme di:
beni materiali, beni immateriali e beni finanziari.
È probabilmente la categoria più vasta della matrice del rischio.
In ambito personale rientrano:
- aggressioni
- rapine
- furti
- diffamazione
- furto d’identità
- intrusioni in abitazione
Nel contesto aziendale troviamo invece:
- furto di dati
- danneggiamento delle strutture
- taccheggio
- rapine
- danni reputazionali
- sabotaggi
Danno emergente e lucro cessante
Quando si parla di danno patrimoniale, il Codice Civile distingue due concetti fondamentali:
danno emergente e lucro cessante.
Danno emergente
Il danno emergente rappresenta la perdita economica diretta causata dall’evento dannoso.
Alcuni esempi:
- il costo di riparazione di un mezzo incidentato
- il costo di un intervento chirurgico correttivo
- la sostituzione di apparecchiature danneggiate
Si tratta quindi della perdita economica immediatamente quantificabile.
Lucro cessante
Il lucro cessante riguarda invece il mancato guadagno causato indirettamente dall’evento.
Pensiamo ai giorni di fermo di un taxi dopo un incidente, alla perdita di produttività aziendale, alle assenze lavorative o ai costi sostenuti per trasferte o attività correttive
Molto spesso è proprio questo a generare gli impatti economici più pesanti nel medio e lungo periodo.
Rischio informatico o Cyber Risk
Il rischio informatico comprende tutte le minacce derivanti dalla vulnerabilità dei sistemi informativi e digitali.
L’obiettivo della cybersecurity è proteggere la disponibilità dei dati, l’integrità delle informazioni e la confidenzialità dei sistemi.
Il cyber risk può manifestarsi sia dall’esterno sia dall’interno dell’organizzazione.
Tra i rischi più comuni troviamo:
- phishing
- malware
- key logger
- spyware
- clonazione dei sistemi di pagamento
- furto di dati
- manipolazione delle informazioni
- blocco dei server aziendali
Ma non tutti i rischi informatici derivano da attacchi hacker esterni.
Molte vulnerabilità nascono da errori umani, procedure deboli, accessi non controllati, personale infedele o cattiva gestione delle informazioni
Per questo la sicurezza informatica non può essere considerata soltanto una questione tecnologica, ma deve diventare parte integrante della cultura organizzativa.
Rischio finanziario: la vulnerabilità della liquidità
Il rischio finanziario comprende tutti quei rischi che incidono sulla stabilità economica e sulla liquidità di un’organizzazione.
È un rischio strettamente collegato alla volatilità degli investimenti, ai flussi di cassa, agli incassi, ai pagamenti, alla capacità finanziaria aziendale.
Uno degli esempi più tipici è il mancato pagamento da parte di un cliente.
Una situazione apparentemente semplice può generare:
- crisi di liquidità
- aumento dell’indebitamento
- necessità di ricorrere a fidi bancari
- incremento dei costi finanziari
- rallentamenti operativi
Il rischio finanziario, quindi, non riguarda soltanto il denaro, ma la capacità dell’organizzazione di mantenere continuità operativa nel tempo.
I cicli aziendali del rischio
In ambito aziendale, il rischio può essere ulteriormente classificato in funzione del ciclo di competenza.
Si distinguono infatti:
- ciclo economico
- ciclo tecnico
- ciclo finanziario
Rischi da ciclo economico
Sono tutti quei rischi che riguardano i processi economici aziendali, dall’acquisto dei fattori produttivi fino alla vendita del prodotto finito.
Rischi da ciclo tecnico
Riguardano invece le attività produttive e operative, dalla lavorazione delle materie prime fino all’ottenimento del prodotto finale.
Rischi da ciclo finanziario
Comprendono infine tutti i rischi legati alle dinamiche di pagamento e incasso, ai rapporti con fornitori e clienti e alla gestione della liquidità.
La classificazione del rischio è il primo passo della tutela
La classificazione del rischio non rappresenta un semplice esercizio teorico, ma costituisce il primo vero passo per costruire un sistema di tutela efficace, sostenibile e coerente con il contesto operativo.
Ogni categoria della matrice richiede:
- strumenti differenti
- competenze specifiche
- protocolli dedicati
- strategie mirate
Non si affronta un rischio Safety come si affronta un rischio Cyber e non si gestisce una vulnerabilità finanziaria con le stesse logiche utilizzate per la protezione patrimoniale.
Il vero compito del risk manager consiste proprio in questo: comprendere la natura del rischio prima ancora di decidere come difendersi.




Lascia un Commento
Vuoi partecipare alla discussione?Sentitevi liberi di contribuire!